购买香港高防IP时需要重点关注的4个指标
时间 : 2026-09-25 10:16:44
编辑 : 华纳云
阅读量 : 22
香港高防IP的市场水很深。同一个“100G防御”的标签,不同服务商给出的实际能力可能相差数倍;同一个“CN2线路”的宣传,背后可能是单向优化甚至普通BGP冒充的。运维人员如果只看广告页上的数字下单,上线后大概率会遇到回源不通、延迟飙升、清洗失效等问题。问题的根源在于:香港高防IP的采购决策,不能只看“防御峰值”一个数字。防御峰值是结果,但决定这个结果能否兑现的,是几个更底层的指标。
一、清洗带宽与业务带宽:两个数字,别搞混了
这是采购时最常见的认知混淆。
清洗带宽是高防节点用来识别和丢弃攻击流量的处理能力。它决定了“能扛住多大的攻击”。业务带宽则是清洗之后回源给源站的正常流量通道,它决定了“正常用户访问有多快、会不会卡”。
两者是独立的管道。高防节点能扛住500G攻击,但如果回源业务带宽只有10M,那么正常用户的请求在清洗后依然要挤这条10M的窄路回源。攻击打不死你,但用户访问照样卡顿甚至超时。
香港机房的业务带宽成本极高,这是采购时必须面对的现实。同样月付500元,美国节点可能给到100M带宽,香港可能只有10-20M。一些服务商的低价套餐会刻意模糊这两个概念,把清洗带宽标得很高,业务带宽却给得极低。
采购时的确认方法:直接问客服两个问题——“这个套餐的清洗带宽是多少?回源业务带宽是多少?”如果对方把两者混为一谈,或者支支吾吾不肯给明确数字,基本可以判断有问题。
二、线路质量:CN2 GIA、BGP、普通线路,差距在晚高峰才看得出来
香港高防节点的线路质量,直接决定大陆用户的访问延迟和稳定性。但线路类型的水分很大,不能只看标签。
从延迟标准来看,大陆访问香港高防节点的正常区间是30ms–80ms。其中CN2 GIA双向精品线路可以稳定在30ms–50ms,丢包率低于0.5%;标准BGP多线在40ms–60ms,也能满足绝大多数业务;而普通国际线路在晚高峰容易飙到80ms–100ms甚至更高。
问题在于,“BGP线路”这个说法太宽泛了。真正的BGP多线意味着电信、联通、移动三网自动优选路径,而一些服务商标注的“BGP”可能只是单线接入加了个BGP宣告,移动用户访问时绕路严重。
更隐蔽的是CN2 GT和CN2 GIA的区别。两者都叫“CN2”,但GIA是电信的高端骨干网(59.43网段),全程直连、晚高峰无波动;GT是中端优化线路,白天稳定,晚高峰可能小幅波动。一些服务商宣传“CN2线路”时,用的其实是GT甚至更差的线路。
采购时的确认方法:要求服务商提供测试IP,在晚高峰时段(20:00–23:00)用多地节点做延迟和丢包测试。重点看移动和联通用户的延迟是否与电信接近。如果移动用户延迟明显高出30ms以上,说明BGP多线是虚的。
三、回源机制:能否正常回源,比防御峰值更致命
高防IP的工作流程是:流量先进高防节点清洗,干净流量再回源到源站。回源这一步如果配置不当,防护能力再强也没用。
采购阶段需要确认的回源细节包括三项。
第一,回源协议是否匹配。 网站走HTTP/HTTPS,游戏和API走TCP长连接,视频类可能走UDP。如果源站强制HTTPS,而高防侧只支持HTTP回源,请求到源站会被301重定向甚至直接拒绝。反过来,源站只监听443,高防配了80回源,请求根本到不了。
第二,回源IP段是否固定、是否可查询。 源站防火墙必须放行高防的回源IP段,否则会出现“ping得通高防IP,但业务访问超时”的诡异现象。采购前要确认服务商能否提供明确的回源IP段列表,以及这个列表是否稳定(不会频繁变动)。有些小服务商用的回源IP是动态的,每次变更都要手动更新源站白名单,运维成本极高。
第三,回源带宽是否有限制。 部分高防产品会对回源方向做限速,或者按回源流量额外计费。对于API密集型业务或大文件下载站,回源流量可能远超预期,账单会失控。
四、防护触发机制:是“真的在清洗”,还是“直接黑洞”
这是最容易被忽视、后果也最严重的指标。
DDoS防护有两种处理方式:清洗和黑洞。清洗是把攻击流量过滤掉,正常流量继续放行;黑洞则是把发往该IP的所有流量直接丢弃,不管是攻击还是正常访问。黑洞意味着业务完全中断。
问题在于,很多低价高防产品标称的“100G防御”,实际触发阈值可能只有20G–30G,超出部分直接进黑洞。攻击者打到50G,你的网站就彻底打不开了,而服务商的广告上写的却是“100G防护”。
更隐蔽的是共享防御池的问题。一些服务商的低价套餐背后是一个共享的清洗资源池,多个用户共用总防御能力。攻击量大时,防护资源被争抢,实际可用防御可能远低于标称值。有用户反馈,标称300G防御的服务商,实际攻击峰值仅80G就触发了黑洞。
采购时的确认方法:直接问清楚“清洗触发阈值是多少?超出后是黑洞还是继续清洗?是独享防护还是共享防护?”如果合同或服务条款里对这些问题含糊其辞,或者客服只能用“放心,够用”来搪塞,需要高度警惕。
此外,部分产品提供弹性防护机制,即攻击超过保底带宽后自动启用额外防护,按天计费。这对攻击不规律的业务是合理的,但必须提前确认弹性防护的计费规则和触发门槛,避免攻击来临时产生意外的高额账单。
补充:采购前的实操核验流程
把以上四个指标落实到采购动作上,可以按以下步骤操作:
第一步,索要测试IP。 任何正规服务商都应提供测试IP或短期测试机会。拿到后,在本地和多个云节点上做ping和traceroute,重点看移动、联通、电信三网的延迟差异和路由跳数。
第二步,模拟回源测试。 用测试IP配置一个临时域名,解析到高防IP,确认源站能正常收到请求。同时检查回源请求的源IP是否落在服务商承诺的回源IP段内。
第三步,确认防护触发条件。 向客服明确询问:保底清洗阈值是多少?弹性防护的触发点和计费方式?超出弹性上限后的处理是黑洞还是继续清洗?黑洞后是否自动解封、多久解封?
第四步,核对合同中的带宽条款。 区分“清洗带宽”和“业务带宽”在合同中的表述,确认业务带宽的具体数值和超量计费规则。
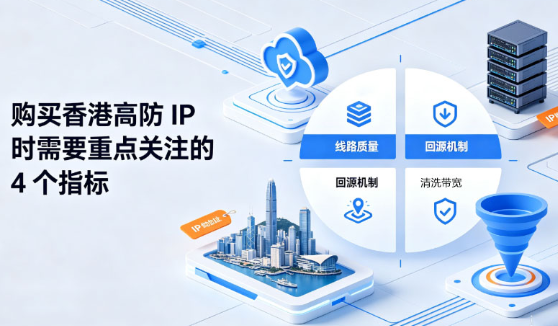
香港高防IP的采购,本质上是在有限的预算下,平衡清洗能力、线路质量、回源可靠性和防护策略四个维度。广告页上的“防御峰值”只是其中最直观、也最容易注水的一个数字。真正决定业务是否安全的,是清洗带宽与业务带宽的配比、线路在晚高峰的真实表现、回源机制是否通畅、以及防护触发后到底是清洗还是黑洞。把这四个问题问清楚,比对比十家服务商的广告页更有用。
购买香港高防IP推荐华纳云
华纳云作为香港本土IDC服务商,其高防IP产品在多个采购维度上都有可核验的配置。
在线路质量方面,其香港节点采用CN2 GIA精品线路,结合联通AS4837与移动CMI实现三网直连,实测全国三网平均延迟约42ms,晚高峰丢包率可稳定在较低水平。
在防御与带宽配置上,华纳云高防IP提供10G至100G不等的防御峰值档位,配套10-20Mbps独享带宽且不限流量。值得关注的是其弹性防御机制,对于攻击峰值波动较大的业务能有效控制成本。
此外,华纳云持有自有ASN号与IP资源,这为回源IP段的稳定性和路由调度自主权提供了基础保障。
结合采购阶段的实操建议,选择华纳云高防IP时可以重点核验两点:
一是其回源IP段是否固定可查,以便源站防火墙准确放行,避免“高防通、业务不通”的常见故障;
二是弹性防御的触发阈值与计费规则是否在合同中明确标注,确保攻击超出保底带宽时不会因规则模糊产生意外成本。
华纳云提供测试页面与“先测试后购买”机制,建议在签约前用实际业务流量走一遍回源测试,确认协议匹配、真实IP透传等细节均符合预期后再做采购决策。
 相关内容